2 日本における能動的サイバー防御の必要性の高まり
(1)国内のサイバー空間における治安課題
日本国内においても、機密情報や暗号資産の窃取、重要インフラの機能停止等を企図したとみられるサイバー攻撃が発生している。警察では、こうしたサイバー攻撃に適切に対処するため、迅速かつ的確な捜査を推進するとともに、パブリック・アトリビューションをはじめとする被害の未然防止・拡大防止に向けた取組を推進している。
① 国内におけるサイバー攻撃
令和7年1月、警察庁は、「MirrorFace」と呼ばれるサイバー攻撃グループが、令和元年頃から、日本国内のシンクタンク、政府、政治家、報道機関に関係する個人及び組織に対し、情報窃取を目的としたサイバー攻撃を行っていることを確認するとともに、これらの攻撃が、中国の関与が疑われる組織的なサイバー攻撃活動であると評価し、注意喚起を実施した。
また、令和5年8月、内閣サイバーセキュリティセンター(NISC(注1))(令和7年7月に内閣官房国家サイバー統括室(NCO(注2))に改組)及び気象庁は、電子メール関連機器のぜい弱性を悪用したとみられる不正アクセスを受け、メールデータの一部が外部に漏えいした可能性があると発表した。
注1:National center of Incident readiness and Strategy for Cybersecurityの略
注2:National Cybersecurity Officeの略
② 警察庁が実施したパブリック・アトリビューション
令和6年12月、警察庁は、サイバー特別捜査部及び警視庁による捜査及び分析の結果を総合的に評価し、米国連邦捜査局(FBI(注1))及び米国国防省サイバー犯罪センター(DC3(注2))と共に、北朝鮮を背景とするサイバー攻撃グループ「TraderTraitor」が日本国内の暗号資産交換業者から約482億円相当の暗号資産を窃取したことを特定し、連名で公表した。
また、令和7年8月、警察庁及び国家サイバー統括室は、中国を背景とするサイバー攻撃グループ「Salt Typhoon」が、中国の情報機関に製品やサービスを提供している複数の中国企業と連携して悪意ある活動を実施しており、当該活動を通じて取得されたデータによって、対象者の通信や移動等を追跡することが可能となっていると評価されたことを受け、米国、英国等の関係機関と共に、当該活動に関する「国際アドバイザリー」に共同署名した。
注1:Federal Bureau of Investigationの略
注2:Department of Defense Cyber Crime Centerの略
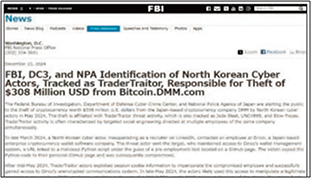
TraderTraitorに対するパブリック・アトリビューション(注)

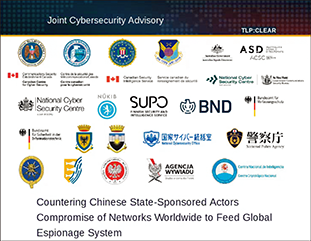
Salt Typhoonに対するパブリック・アトリビューション(注)

(2)サイバー対処能力強化法及び同整備法の成立
安全保障上の課題として、サイバー攻撃による機密情報や暗号資産の窃取が大きな問題となっているほか、重要インフラ等の機能を停止させることを目的とした高度な侵入・潜伏能力を備えたサイバー攻撃に対する懸念が急速に高まっており、特に、重要インフラの機能停止、破壊等を目的とした国家を背景とするサイバー攻撃は世界的規模で発生している。こうした中、令和4年12月に閣議決定された国家安全保障戦略において、「サイバー空間の安全かつ安定した利用、特に国や重要インフラ等の安全等を確保するために、サイバー安全保障分野での対応能力を欧米主要国と同等以上に向上させる」ことが目標に掲げられ、重大なサイバー攻撃の未然の排除やサイバー攻撃発生時の被害拡大防止のための能動的サイバー防御を導入すべく、実現に向けた検討を進めることとされた。
同戦略に基づき、政府は、令和6年6月から約6か月間にわたり、サイバー安全保障分野における新たな取組の実現のために必要となる法制度の整備等について検討を行うため、経済界、アカデミア、法曹界、メディア等の有識者による「サイバー安全保障分野での対応能力の向上に向けた有識者会議」を開催した。また、同年11月には、「サイバー安全保障分野での対応能力の向上に向けた提言」が取りまとめられ、「官民連携の強化」、「通信情報の利用」及び「アクセス・無害化措置」の3つの取組について実現すべき具体的な方向性が示された。このうち、アクセス・無害化措置に関しては、警察官職務執行法(以下「警職法」という。)を参考に危害防止のための措置を即時的に実施できる法制度とすべきことや、警察や防衛省・自衛隊が保有する能力・機能を十全に活用すべきこと等が提言された。
こうした情勢の下、令和7年5月、第217回国会において、サイバー対処能力強化法(以下「強化法」という。)及び同整備法(以下「整備法」という。)が成立した。
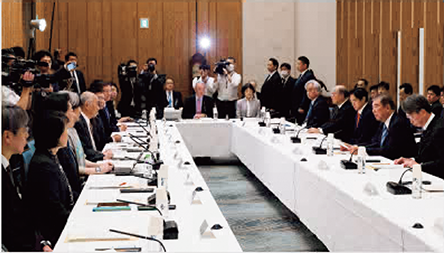
第4回サイバー安全保障分野での対応能力の向上に向けた有識者会議(首相官邸ウェブサイト)
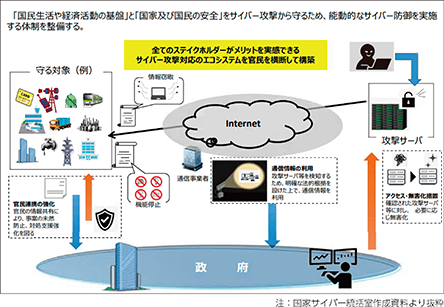
有識者会議における提言の全体イメージ