第2節 能動的サイバー防御の導入に向けて
1 重大なサイバー攻撃の発生と対処事例
(1)重大なサイバー攻撃の発生事例
サイバー空間は、重要な社会経済活動が営まれる公共空間である一方で、サイバー空間をめぐる脅威は、極めて深刻な情勢にあり、世界各地で機密情報や暗号資産の窃取、重要インフラの機能停止等を企図したとみられるサイバー攻撃が相次いで発生している。
① 機密情報の窃取を企図したとみられるサイバー攻撃
令和6年(2024年)7月、米国連邦捜査局は、英国、韓国等の関係機関と共に、北朝鮮を背景とするサイバー攻撃グループ「Andariel」によるサイバー攻撃に関する注意喚起を行った。同サイバー攻撃グループは、北朝鮮の軍事・原子力施策を発展させる目的で、米国、英国、韓国を含む世界各国の防衛、航空宇宙、原子力等の産業分野を標的として、機密情報等を窃取したとみられている。
② 暗号資産の窃取を企図したとみられるサイバー攻撃
令和6年(2024年)3月に発表された国際連合安全保障理事会北朝鮮制裁委員会専門家パネル(注1)による最終報告書では、北朝鮮における外貨収入の約半分はサイバー攻撃により獲得され、こうした外貨が大量破壊兵器計画に使用されているという見解等が示されている。
また、令和7年(2025年)10月、多国間制裁監視チーム(MSMT(注2))は、令和6年(2024年)1月から令和7年(2025年)9月にかけて、北朝鮮が少なくとも28億米国ドル相当の暗号資産を窃取した旨の報告書を公表した。
注1:北朝鮮に関する安保理決議の実効性を向上させるため、安保理決議1874号に基づき設置されたが、令和6年3月、マンデート更新に関する安保理決議案にロシアが拒否権を行使したため、専門家パネルは同年4月で活動を終了した。
注2:Multilateral Sanctions Monitoring Teamの略。国際連合安全保障理事会北朝鮮制裁委員会専門家パネルの活動が終了したことを受け、日米韓をはじめとする同志国によって設立された。
③ 重要インフラの機能停止等を企図したとみられるサイバー攻撃
令和4年(2022年)5月、EUやウクライナ等は、ウクライナ侵略の約1時間前にロシアが行った、国際衛星通信へのサイバー攻撃について非難声明を発表した。当該サイバー攻撃は、ウクライナの公共機関等に通信障害を引き起こすなど、軍事的侵略を助長したとされている。
また、令和6年(2024年)2月、米国国土安全保障省サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA(注1))及び複数国の関係機関は、中国を背景とするサイバー攻撃グループ「Volt Typhoon」による米国の重要インフラ事業者への侵害が確認されたことを公表し、注意喚起を行った。同サイバー攻撃グループは、有事の際に重要インフラに対するサイバー攻撃を行うため、事前に重要インフラ事業者等のネットワークにアクセスできるようにしている。また、同サイバー攻撃グループは、そのためにLiving Off The Land戦術(注2)等を用いるなど、サイバー攻撃の検知を回避するための高度な能力を有しているとみられている。
注1:Cybersecurity and Infrastructure Security Agencyの略
注2:不正に侵入したシステム内に組み込まれている正規の機能等を用いることで、正規の操作との区別がつきにくくなり、当該サイバー攻撃の検知を困難にする戦術
Volt Typhoonに対する注意喚起(注)

(2)重大なサイバー攻撃への対処事例
欧米主要国等では、重大なサイバー攻撃への対策として、サイバー攻撃グループに関与しているとみられる企業に対する制裁や、被害の未然防止・拡大防止に向けた注意喚起、サイバー攻撃の攻撃者を公表し、非難することでサイバー攻撃を抑止する、いわゆるパブリック・アトリビューションを実施しているほか、サイバー攻撃グループが攻撃に悪用しているボットネット(注)等に対する無害化措置を実施している。
注:攻撃者の命令に基づき動作する不正プログラム(ボット)に感染したコンピュータ及びこれらのコンピュータに攻撃者の命令を送信する命令サーバから成るネットワーク
① 制裁、注意喚起及びパブリック・アトリビューション
令和7年(2025年)1月、米国財務省外国資産管理局は、中国四川省を拠点とするサイバーセキュリティ企業が、中国を背景とするサイバー攻撃グループ「Salt Typhoon」の活動に関与したとして、同企業に対する制裁を公表した。
また、令和7年(2025年)7月、英国外務・英連邦・開発省(FCDO(注1))等は、欧州各国を標的としたサイバー攻撃に関与したとして、ロシア軍参謀本部情報総局(GRU)の部隊及びGRUの幹部職員を含む関係者18人に対する制裁を公表した。さらに、英国国家サイバーセキュリティセンター(NCSC(注2))は、GRUの部隊に属するサイバー攻撃グループ「APT28」が、マイクロソフト社が提供するサービスへのアクセスを行うための認証情報等を窃取する「AUTHENTIC ANTICS」という高度なマルウェアを使用していたとして注意喚起を実施した。
注1:Foreign, Commonwealth & Development Officeの略
注2:National Cyber Security Centreの略
② 無害化措置
令和6年(2024年)9月、米国司法省は、中国を背景とするサイバー攻撃グループ「Flax Typhoon」が情報窃取等を目的としたサイバー攻撃に用いているとされているボットネットを無害化するオペレーションを実施したと公表した。
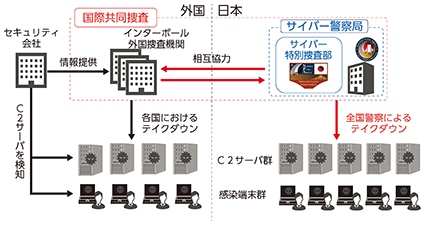
また、令和7年(2025年)6月、ICPOは、アジア・南太平洋地域における情報窃取型マルウェアの「Infostealer」の捜査・対策を行うための国際共同捜査であるオペレーション「Secure(セキュア)」において、日本警察を含む26か国の捜査機関が民間事業者と連携し、関係サーバの管理者に働き掛けるなどして、サーバのテイクダウン(機能停止)を実施した旨を公表した。
ボットネットの無害化に係る広報状況(注)