3 強化法及び整備法
(1)強化法及び整備法の全体像
強化法及び整備法では、サイバーセキュリティが害された場合に、国家及び国民の安全を害したり、国民生活又は経済活動に多大な影響を及ぼしたりするおそれのある国等の重要な電子計算機に対する不正な行為による被害の防止を図るために、「官民連携の強化」、「通信情報の利用」及び「攻撃者のサーバ等へのアクセス・無害化措置」の3つを取組の柱としている。
① 官民連携の強化
国家を背景とするサイバー攻撃グループ等による、高度なサイバー攻撃に対しては、官のみ又は民のみでの対策では限界があるため、官民が連携し、一体となって我が国全体のサイバー防御能力を高めることが必要である。このため、強化法において、基幹インフラ事業者がサイバー攻撃を受けた場合の政府への報告や、被害の防止のための情報共有及び対策に関する協議会の設置等、官民の連携を強化するための規定が設けられた。
② 通信情報の利用
重大なサイバー攻撃においては、攻撃者が、攻撃元を隠蔽(ぺい)するため、ボットネットを用いてサイバー攻撃を行うのが通例である。このようなサイバー攻撃の詳細を事前に把握するため、強化法において、基幹インフラ事業者等から提供された通信情報を利用する規定が設けられた。その通信情報の利用に当たっては、憲法が保障する通信の秘密を不当に侵害することのないよう、サイバー攻撃に関係があると認めるに足りる機械的情報を自動的に選別することとされた。
③ 攻撃者のサーバ等へのアクセス・無害化措置
日常的かつ持続的に行われているサイバー攻撃に対しては、既存の防御の取組と、アクセス・無害化措置をはじめとする新たな施策を組み合わせるなど、多様な手段で粘り強く能動的に対応していく必要がある。そこで、整備法において、攻撃者のサーバ等へのアクセス・無害化措置を実施するための規定が設けられた。
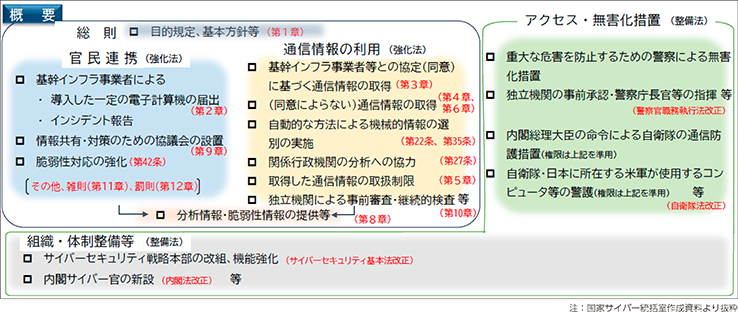
強化法及び整備法の概要
(2)改正警職法によるアクセス・無害化措置
重要インフラ等の機能停止や機微な情報の窃取といった重大なサイバー攻撃を未然に防止し、また、実際に発生した場合にその被害の拡大を防止する措置は、個人の生命、身体及び財産を保護し、その他公共の安全と秩序の維持に当たることを責務とする警察において実施することとなる。そこで、整備法により警職法の一部が改正され、警察によるアクセス・無害化措置を可能とする規定が新たに設けられた。同規定では、サイバーセキュリティを害することその他情報技術を用いた不正な行為に用いられる加害関係電気通信等を認めた場合であって、そのまま放置すれば人の生命、身体又は財産に対する重大な危害が発生するおそれがあるため緊急の必要があるときにアクセス・無害化措置をとることが可能とされている。そのほか、アクセス・無害化措置の適正な実施を確保するため、サイバー通信情報監理委員会の事前承認や外務大臣との協議等についても定められている。
警察は、整備法の施行日(注)以降、アクセス・無害化措置を担うこととなる。措置の実施に当たっては、基幹インフラ事業者から提供された情報等を収集・分析し、サイバー攻撃に悪用されているサーバ等(以下「攻撃サーバ等」という。)を特定した上で、以下に掲げるような必要な手続を経て、攻撃サーバ等にアクセスし、無害化措置を講ずることとなる。
注:アクセス・無害化措置に関する規定については、令和8年10月1日に施行される。
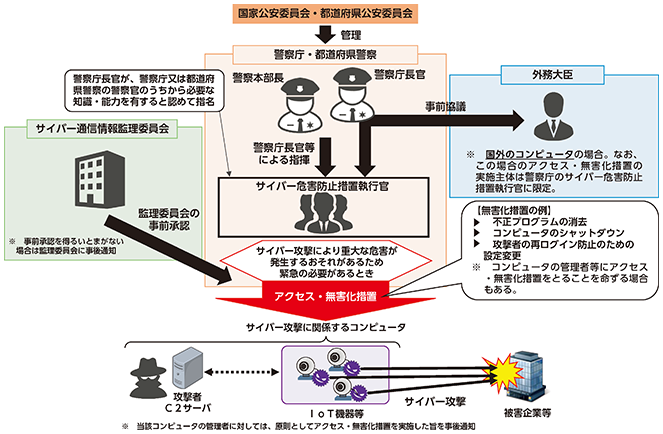
① サイバー危害防止措置執行官の指名
アクセス・無害化措置の実施に当たっては、警察庁長官が、サイバー特別捜査部に所属する警察官をはじめとするアクセス・無害化措置に必要な知識及び能力を有する警察官を、「サイバー危害防止措置執行官(以下「執行官」という。)」として指名し、その者に限ってアクセス・無害化措置を実施することとされている。
② 外務大臣との協議
攻撃サーバ等が国内に設置されていると認める相当な理由がない場合、アクセス・無害化措置が国際法上許容される範囲内で実施されることを確保する観点から、事前に外務大臣と協議することとされている。
③ サイバー通信情報監理委員会の承認
執行官が行うアクセス・無害化措置は、原則として、事前に、独立機関として設置されたサイバー通信情報監理委員会の承認を得て実施することとされている。これは、アクセス・無害化措置が、警職法の要件を満たした上で実施されることを担保するためである。
なお、現に攻撃サーバ等からサイバー攻撃を受けているなど、サイバー通信情報監理委員会の承認を得るいとまがないと認める特段の事由がある場合は、事前にサイバー通信情報監理委員会の承認を得ずにアクセス・無害化措置を実施することが可能となっている。このような場合であっても、アクセス・無害化措置が適正に実施されたことを明らかにするため、当該措置の実施後速やかに、サイバー通信情報監理委員会へ通知を行い、確認を受けることとされている。
④ アクセス・無害化措置の実施
以上のような手続を経て初めて、執行官がアクセス・無害化措置を実施することとなる。具体的には、攻撃サーバ等に対し、ネットワークを介してアクセスした後、不正プログラムの消去、攻撃者の利用しているアカウントの削除等の通常必要と認められる措置を実施することとなる。
⑤ 攻撃サーバ等の管理者への事後通知
アクセス・無害化措置は、ネットワークを介して遠隔地の攻撃サーバ等に対して実施することとなるため、攻撃サーバ等の管理者が認知しないまま、アクセス・無害化措置を実施することが可能となる。そこで、実施したアクセス・無害化措置が、執行官の正当な職務又は命令によるものであることを相手方が確認できるようにするため、攻撃サーバ等の管理者の所在が不明であるなどの一部の場合を除き、遅滞なく、アクセス・無害化措置を実施したことを攻撃サーバ等の管理者に通知することとされている。