2 設置から5年目を迎えるサイバー特別捜査部の取組
(1)国際連携の中での特徴的な取組
サイバー特別捜査部は、自ら又は都道府県警察が捜査により収集した証拠について、高度な技術を用いて分析や解析を行うことで被疑者を検挙するとともに、分析・解析の結果を外国捜査機関等と共有して国際共同捜査を行うことで事件検挙を遂げるなど、全国の捜査におけるハブとしての役割に加えて、国内捜査と国際捜査の結節点としての役割も果たしている。
① フィッシングに係る国際共同捜査
フィッシングに起因する不正送金被害等が深刻化する中、サイバー特別捜査部では、国際共同捜査をはじめとする国際的なネットワークを活用しフィッシング事案に対処している。
CASE
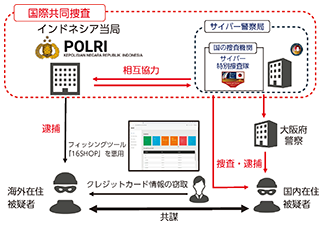
サイバー特別捜査隊(当時)と大阪府警察の合同捜査本部は、フィッシングツール「16SHOP」を用いたクレジットカード情報不正取得・利用事案について、ICPO(注)が主導するインドネシア国家警察との国際共同捜査であるオペレーション「Kingfisher(キングフィッシャー)」を実施した。同捜査本部は、同ツールを用いて日本国内の被害者等に対しフィッシングを行い、不正に入手したクレジットカード情報等を用いてECサイトで不正に注文を行ったとみられるインドネシアに所在する同国籍の男(40)を特定し、その結果として、令和5年7月、インドネシア国家警察が同男を逮捕した。本事案は、国際共同捜査の結果としてフィッシング事案の国外被疑者を逮捕した初の事例となった。
注:International Criminal Police Organization(国際刑事警察機構)の略
② DDoS攻撃(注)に係る国際共同捜査
重要インフラ事業者等に対するDDoS攻撃によるものとみられる被害が確認されている中、サイバー特別捜査部では、国際共同捜査による被疑者の検挙や犯罪インフラの解体等を行っている。
注:Distributed Denial of Serviceの略。特定のコンピュータに対し、複数のコンピュータから大量のアクセスを繰り返し行い、コンピュータのサービス提供を不可能にするサイバー攻撃
CASE
日本警察は、EUROPOL(注)が主導する国際共同捜査であるオペレーション「PowerOFF(パワーオフ)」に参画し、DDoS攻撃を実行するための機能を提供するウェブサービスに関する捜査及び対策を推進している。同オペレーションでは、外国治安機関がDDoS攻撃に用いられるドメイン等をテイクダウン(機能停止)し、テイクダウンの実施を示す「スプラッシュページ」を表示させたほか、当該ドメイン等の管理者の逮捕や当該ウェブサービスの利用者の特定も行っており、日本国内でも、サイバー特別捜査部と関係都道府県警察が当該ウェブサービスの利用者を検挙した。
また、警察庁では、令和8年4月、当該国際共同捜査を受けて、公式SNSアカウントやグーグルの広告機能を活用してDDoS攻撃に関する注意喚起を行うなど、広報啓発活動を実施した。
注:European Union Agency for Law Enforcement Cooperationを指す。欧州連合(EU)の法執行機関であるが、捜査権限はなく、加盟国間の情報交換の促進や収集した情報の分析等が主な任務である。
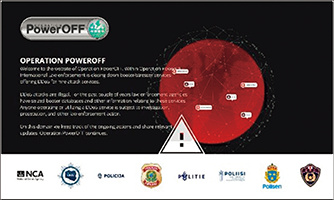
PowerOFFに係るスプラッシュページ
③ 組織的詐欺等に係る国際共同捜査
SNS型投資・ロマンス詐欺をはじめとした特殊詐欺の被害が急増する中、サイバー特別捜査部では、国境を越える組織的詐欺等の犯罪に対処している。
CASE
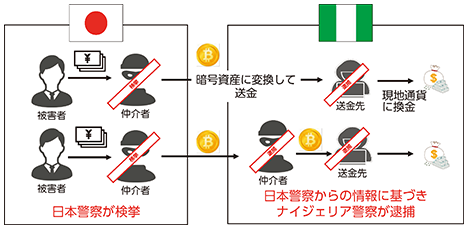
西アフリカの組織犯罪グループによる金融犯罪に対し、ICPOが主導する国際共同捜査であるオペレーション「Jackal(ジャッカル)」が進められている。日本警察も令和6年4月から同オペレーションに参画しており、サイバー特別捜査部では、我が国で発生したSNS型投資・ロマンス詐欺事案について、関係都道府県警察の捜査によって得られた情報を横断的に分析するとともに、暗号資産追跡を実施した結果、複数の事案の被害金がナイジェリア人名義の暗号資産アカウントに送金されている事実を突き止めた。
同情報をナイジェリア警察に提供することで、同警察が同国内の被疑者を逮捕するとともに、日本国内でも関係都道府県警察において送金の仲介者を検挙した。
MEMO 捜査における官民連携
警察と民間事業者は、サイバー空間の安全・安心の確保に向けて緊密に連携しているが、このことは犯罪の予防のみならず、被疑者の検挙にもつながっている。
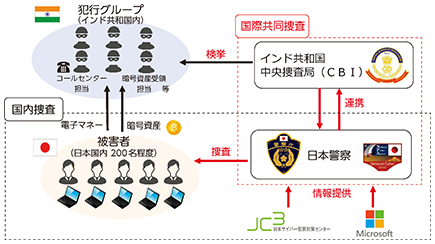
日本人を標的としたいわゆる「サポート詐欺(注1)」事件について、一般財団法人日本サイバー犯罪対策センター(JC3(注2))とマイクロソフト社が分析した情報が警察庁に提供されたことを端緒とし、サイバー特別捜査部では暗号資産の移転状況を追跡するなどの捜査を行った。同部が特定したインド人被疑者らの情報や、警視庁をはじめとする都道府県警察が把握した捜査情報をインド共和国の中央捜査局(CBI)に対して提供するなどした結果、令和7年5月、CBIがインド共和国内に所在するインド人被疑者6人を逮捕した。
当該被疑者グループの犯行による日本国内の被害件数は少なくとも200件、総被害額は約1億8,000万円であったが、本件検挙後の令和7年6月中に独立行政法人情報処理推進機構(IPA)に寄せられた「ウイルス検出の偽警告」に関する相談件数は85件(前月比353件(80.6%)減少)と、前月より著しく減少した。本件は、警察と民間事業者による連携した検挙が、その後の事案発生の抑止に効果があることを示す先駆的な事例となった。
注1:パソコン等の画面にウイルスに感染したかのような警告を表示し、サポートの名目で金銭等をだまし取る詐欺
注2:Japan Cybercrime Control Centerの略
④ ランサムウェアに係る国際共同捜査
企業・団体等におけるランサムウェア被害が相次いでいる中、サイバー特別捜査部は、国際共同捜査を通じた被疑者の検挙や暗号化されたデータの復号等に貢献している。
MEMO ランサムウェア攻撃事案に係る復号ツール開発
我が国を含め世界各国の企業等に対してランサムウェア被害を与えているサイバー攻撃グループ「LockBit(ロックビット)」について、サイバー特別捜査隊(当時)と関係都道府県警察は、EUROPOL等との国際共同捜査であるオペレーション「Cronos(クロノス)」を推進した。その結果、令和6年2月、関係国の捜査機関が同グループの一員とみられる被疑者2人を逮捕したほか、同グループが使用するサーバ等のテイクダウン(機能停止)を実施し、流出した情報等が掲載されていたリークサイト上に「スプラッシュページ」を表示させた。また、関係国の捜査機関が、同年5月、ランサムウェアの開発・運営を行っていた被疑者の資産を凍結するとともに起訴し、同年10月、関連被疑者4人を逮捕した。
この事案では、サイバー特別捜査隊(当時)が、LockBitにより暗号化されたデータを復号するツールを独自開発し、国内の被害回復に活用するとともに、令和5年12月には同ツールをEUROPOLに提供した。また、令和6年2月、警察庁はEUROPOL等と連携し、世界中の企業等において被害回復が可能となるよう、同ツールについて情報発信を行い、その活用を促す旨の発表を行った。その結果、少なくとも24の被害企業等が同ツールを活用し、約1,290万件の被害データの復号に成功している。
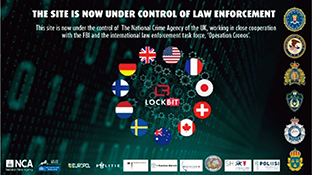
Lockbitに係るスプラッシュページ
MEMO ランサムウェア攻撃グループ「Phobos」及び「8Base」に係る国際共同捜査
㋐ 概要
平成30年12月頃から、他のランサムウェア攻撃と比べて少額の身代金を、多数の中小規模の組織等に要求するランサムウェア攻撃を仕掛けることが特徴とされる「Phobos(フォボス)」グループによる被害が、欧米において確認され始めた。さらに、令和4年3月頃には、同グループの関連組織「8Base(エイトベース)」による被害も確認され始めた。我が国においても、これらのグループによるものと考えられる被害が認知されたことから、令和5年11月、日本警察は、これらのグループの取締りを目的とした米国等との国際共同捜査に参画した。
同国際共同捜査の結果、令和6年11月、米国司法省は、「Phobos」グループの運営者とみられるロシア人を起訴したことを発表し、令和7年2月までに、米国司法省及びスイス連邦警察が、「8Base」グループ運営者等とみられる男ら4人を検挙した。
「Phobos」及び「8Base」に係るスプラッシュページ
㋑ 日本警察による貢献
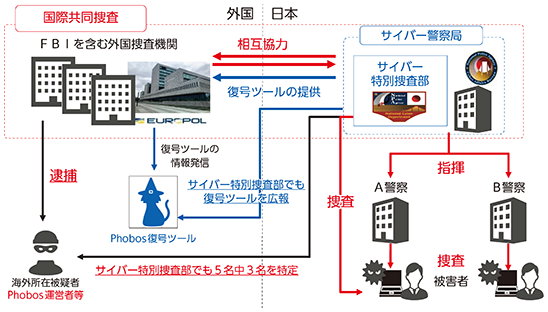
サイバー特別捜査部は、IPアドレス等の捜査により、「Phobos」グループの運営者及び同人の居場所の特定に成功し、米国をはじめとする関係国の捜査機関に情報を提供した。また、外国捜査機関から提供された被疑者の暗号資産に関する情報について、詳細な分析を実施した結果、「8Base」グループの暗号資産の移転先となる暗号資産アカウントから同グループ運営者らの特定に成功し、関係国の捜査機関に情報提供した。
さらに、サイバー特別捜査部では、米国が押収した被疑者のパソコン等のデータの提供を受けて分析を行い、ランサムウェア「Phobos」により暗号化されたデータを復号するツールの開発に成功した。同ツールは、同部の技術部門と捜査部門が緊密に連携し、1年以上にわたって当該ランサムウェアのプログラムの解析を行う中で開発されたものである。令和7年7月、警察庁では同ツールを警察庁ウェブサイトにおいて公開し、国内だけでなく世界各国の被害企業等の被害回復が可能となるよう、国際的に広く周知した(注)。令和8年4月現在、少なくとも17の被害企業等が約717万件の被害データの復号に成功しており、その復号成功率は99.9%を超えている。

㋒ オペレーションに参加した捜査員の手記
・捜査に携わった捜査員
国際的なサイバー犯罪者は、ダークウェブ、VPN、暗号資産等の匿名化の手段を多用し犯行に及んでいます。そのような状況の中、一国の情報収集能力や捜査では対処が困難であり、国際共同捜査の重要性が増してきています。ランサムウェア事案では、被害者から得られる情報は非常に少なく、例えるなら、犯行現場が犯行後に放火されているような状態で、残された情報は「燃えかす」程度しかないといったイメージです。そのような中で、少ない情報を基に情報の源をたどり、他国とも協調しながら捜査を広げ、データを入手し、空雑巾を絞るような努力をして被疑者にたどり着く一本の糸を紡いでいく作業を行っています。そういった捜査の中で成果を出せることができた理由の一部は、日本警察のデジタル・フォレンジック能力や情報分析能力の高さと、日本人の真面目な気質に由来するのではないかと考えています。
Phobos/8Base事案でも、数万件のIPアドレスの中に含まれるごく僅かの手がかりを抽出し、そのIPアドレスから被疑者の人物像を推定し、特定に成功しました。また、同事案では、他国では追跡が不可能であった暗号資産の高度な匿名化措置に対して、捜査的な観点や得られた情報を基にして仮説を立てて追跡することで、日本独自の暗号資産追跡方法を確立し、被疑者へとつながる資金移動の解明に至りました。国際的なサイバー捜査というと華やかなイメージがあるかもしれませんが、実際は、多くのデータと実直に向き合い真実を求めるという執念に近い地道な捜査が行われています。日本警察のそういった姿勢や実績に対する国際的な評価の高まりを感じています。
・復号ツールを作成した捜査員
私はこの度、関東管区警察局サイバー特別捜査部において、ランサムウェア「Phobos」によって暗号化された被害データを復号するツール開発に携わりました。また、令和7年7月、世界中の被害企業等の被害回復が可能となるよう、警察庁及びEUROPOLから当該ツールが公開されました。Phobosは、私が初めてマルウェアの検体に触れたランサムウェアでもあり、それがこのような形で結実したことは、非常に感慨深いです。
復号ツールの開発の道のりは、決して平坦なものではありませんでした。必要な情報が欠けた状態で1年以上の時間が経過し、完成することはないかもしれないとの焦燥感にかられる中、米国の協力でもたらされたデータから有益な情報を発見し、「最後のピースがはまった」と得も言われぬ感覚を覚えたことをいまだに鮮明に記憶しています。被害企業からは、「民間調査会社に依頼しても、費用がかかるのに復元できる保証がないため、復号ツールが警察によって公開されて大変助かった」などとの声も届き、職員としての誇りと使命感を実感できました。このような素晴らしい結果を得られたことは、海外のカウンターパートを含む関係者の協力の成果であるといえます。今後も周囲の皆様のお力を借りながら、自分に課せられた業務に精一杯取り組みたいと思います。
㋓ 他国の捜査員による国際オペレーションでの日本の存在感や特徴についての寄稿
European Cybercrime Centre(EC3)オペレーション部長 Schuurbiers氏からの寄稿
サイバー犯罪に関していえば、近年、日本の法執行機関とヨーロッパの関係機関との協力が顕著に増加しています。ランサムウェアに対する各種オペレーションや複数のDDoS攻撃のためのインフラやその利用者に対するオペレーション等の共同オペレーションの成果をみれば、世界的なサイバー犯罪の撲滅を成功させるには、信頼性の高い、先制的な国際協力が不可欠であることは明らかです。質の高いオペレーション情報の提供、各種調整や高度な技術的専門知識の共有に至るまで、日本の貢献のおかげで、これら取組による協働の成果が一貫して底上げされているのです。
あわせて、有意義な貢献といえるのが、EUROPOLとEU加盟国に対する日本の戦略的な働き掛けです。度々オペレーションに参加して持続的に戦略上の対話を重ねるなど、連携強化に向けた日本の精力的な姿勢のおかげで、共通の状況認識の確立が大いに促進されました。このような連携における継続的なアプローチが、より効果的な優先順位の決定、信頼関係の醸成や国境なき犯罪の脅威に対峙する真に世界的な行動の構築につながっています。
EUROPOLは、この国際協力を通じて日本警察が示してくれている専門性、オープンな姿勢と信頼性を高く評価しています。日本に積極的に参加してもらえることで、オペレーション上の影響が大きいだけでなく、サイバー犯罪から国際社会を守るという使命に長期的に取り組んでいくという気概を感じます。この協力が拡大し続けていく中で、EUROPOLは、この強固な協力関係を更に強化し、今後これまで以上に大きな協働の成果を上げることを期待しています。
EC3オペレーション部長 Schuurbiers氏
(2)匿名性の打破に向けた取組
① サイバー空間の匿名性を悪用する匿名・流動型犯罪グループによる犯罪
様々な社会経済活動が、サイバー空間を通じて非対面・非接触で行われるものへと移行している中、サイバー空間が組織的詐欺等の犯行に悪用されることで、甚大な被害が生じている。
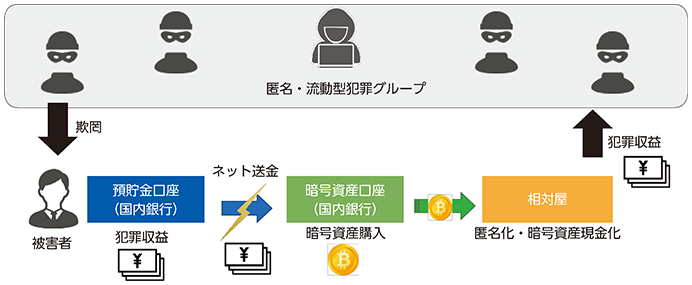
例えば、多くの国民が利用するSNS上では、匿名・流動型犯罪グループ(注)によって、仕事の内容を明らかにせず、「高額」、「即日即金」、「ホワイト案件」等、「楽で、簡単、高収入」を強調する表現を用いるなどして、犯罪実行者を募集している実態が認められるほか、首謀者、指示役、犯罪実行者の間の連絡手段には、匿名性が高くメッセージが自動的に消去される仕組みを備えた通信手段が悪用されている実態も確認されている。また、匿名・流動型犯罪グループは、犯罪収益を暗号資産に変換し、海外の暗号資産交換業者の口座に移転させるなどして資金の流れを仮装・隠匿するなど、警察による検挙を免れるため、サイバー空間の匿名性を悪用している。
注:28頁参照(トピックスI)
② 暗号資産の匿名性の仕組みと捜査への障壁
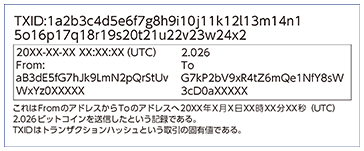
暗号資産取引の特徴の一つとして、その利用者の匿名性の高さが挙げられる。暗号資産取引の際には、取引明細に相当するトランザクションがブロックチェーン上に記録・公開されるものの、これらの情報だけでは特定のコインアドレスの使用者を特定することは困難である。
また、暗号資産に対する規制は各国において異なることから、暗号資産交換業者が所在する国・地域の中には、本人確認等の措置が義務付けられていないものがあるほか、海外の暗号資産交換業者で取引される暗号資産の中には、移転の記録が暗号化されるなど、追跡が困難なものもある。さらに、犯罪収益に係る暗号資産取引の匿名性を高めるため、暗号資産交換を個人が無登録で業として行う、いわゆる「相対屋」を経由しながら送金を行ったり、様々な手段を利用して取引の流れを不透明にすることで送信アドレスと受信アドレスのつながりを隠す「ミキシング」等の匿名性向上技術を用いたりするなどして、暗号資産取引がマネー・ローンダリングに悪用されている実態がある。
③ 匿名性を打破するための取組
サイバー特別捜査部では、こうした犯罪に悪用される暗号資産の移転状況を追跡するとともに、追跡結果の横断的・俯瞰(ふかん)的な分析を行い、その結果を都道府県警察と共有している。こうした分析により、従来の捜査では必ずしも明らかにならなかった複数事案同士の関連性や背景にある組織性及び上位被疑者を浮き彫りにすることができる。
また、令和7年10月、サイバー特別捜査部の態勢を強化した上で、増強した職員については、警察庁に設置された匿名・流動型犯罪グループ情報分析室(注)の分析業務も担うこととなった。当該職員は、同室が有する他の情報も含めた大量の情報の多角的な分析を行うことにより、サイバー空間の匿名性を打破して、匿名・流動型犯罪グループの中核的人物の検挙につなげられるよう、取組を一層強化している。
注:30頁参照(トピックスI)
CASE
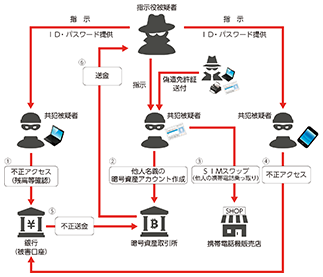
令和4年から5年にかけて発生した、インターネットバンキングに係る不正送金事件について、関係都道府県警察の捜査情報をサイバー特別捜査部で集約・分析し、関係被疑者のSNSアカウントに係る捜査を実施した結果、被疑者らがSIMスワップ(注)と呼ばれる手口を用いて組織的に不正送金を行っていた実態を明らかにした。また、犯罪収益である暗号資産の移転状況は、ミキシングにより追跡が困難な状態であったが、サイバー特別捜査部の高度な技術によってその追跡に成功し、犯行グループの指示役とみられる無職の男(44)を特定した。令和6年8月までに、同男ら9人を不正アクセス禁止法違反(不正アクセス行為)等で逮捕した(サイバー特別捜査部、警視庁、広島、北海道、宮城、茨城、群馬、千葉、静岡、大阪、兵庫、奈良、岡山、愛媛、福岡、長崎及び熊本)。
本件は、サイバー特別捜査部において、日本国内に所在する被疑者を逮捕した初の事案である。
注:実在する人物になりすまして店舗に来店し、本人確認資料として偽造した運転免許証等を用い、MNP(携帯電話番号ポータビリティ)又はSIMカードの再発行を行うことで、携帯電話番号を乗っ取る手口
CASE
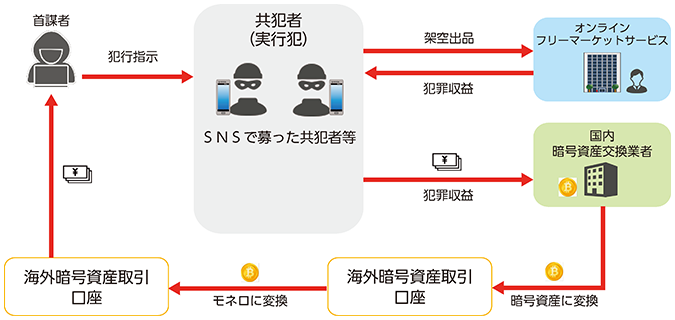
オンラインのフリーマーケットサービスへの架空出品や他人名義のクレジットカード情報の不正利用を行っていた犯行グループについて、関係府県警察による捜査を通じて得られた情報をサイバー特別捜査部が集約・分析する中で、匿名性の高い暗号資産(モネロ)に換えられた犯罪収益の流れを解明した。その結果、同グループの首謀者の男(26)を特定し、令和6年10月、同男を電子計算機使用詐欺罪で逮捕した。
また、本件の関連被疑者については、首謀者の男の指示により、収受した犯罪収益で暗号資産を購入したとして電子計算機使用詐欺罪を適用して逮捕した上、首謀者の男が管理していた犯罪収益である暗号資産の追徴保全を行った(サイバー特別捜査部、青森、宮城、埼玉、滋賀、京都、福岡、佐賀、長崎及び熊本)。
CASE
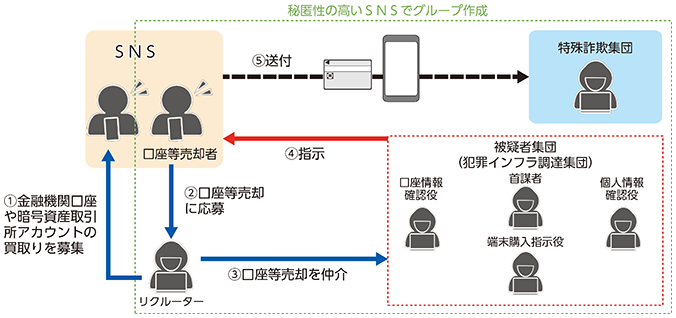
いわゆる「闇バイト」(注)として口座の売買を行う者を募り、匿名性の高いSNSを利用して金融機関口座や暗号資産アカウントを不正に調達し、特殊詐欺集団らに対して販売していた犯罪集団について、関係道県警察とサイバー特別捜査部による合同捜査本部が捜査を行った。サイバー特別捜査部において、都道府県警察やJC3から提供された情報を集約・分析するとともに、高度な専門的知識・技術を用いて暗号資産を追跡したことなどにより、関連被疑者を特定した。令和7年10月、首謀者の男(32)ら7人を詐欺罪及び犯罪収益移転防止法違反(なりすまし目的・有償による譲受け)で逮捕した(愛知、サイバー特別捜査部、北海道、埼玉、神奈川、岐阜、岡山、山口、福岡、長崎及び沖縄)。
注:28頁参照(トピックスI)
CASE
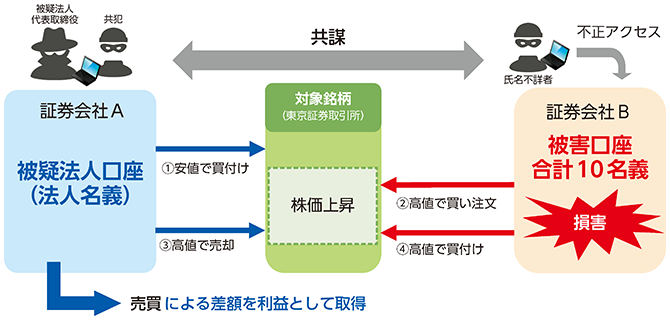
令和7年3月以降、証券会社をかたるフィッシングメールの送信や証券口座への不正アクセス及び不正取引が急増した。これを受けて、関係機関の協力を得て、関係都府県警察が捜査を推進した結果、令和7年11月、中国籍の男(38)らを金融商品取引法違反(相場操縦)及び不正アクセス禁止法違反(不正アクセス行為)で逮捕した(警視庁、サイバー特別捜査部、埼玉、千葉、神奈川、山梨、愛知、大阪、兵庫、奈良及び広島)。同男らは、自身が管理する証券口座を用いて、相場操縦の対象となる株(以下「対象株」という。)を大量に買い付けた後、他人の証券口座に不正アクセスし、その証券口座に保有されていた株を売却するなどして資金を確保した上で、対象株を大量に買い付け、株価を上昇させた。その後、同男が保有していた対象株について、高値で売り注文を行うとともに、不正アクセスした他人の証券口座において対象株を買い付けることで取引を成立させ、対象株の購入額と売却額の差額を利益として得ていた。
サイバー特別捜査部は、本件を含め、多発した証券口座への不正アクセスや不正取引に関し、証券会社をかたるフィッシングメールやフィッシングサイトに関するデータの解析、暗号資産の送信先アドレスの分析、全国で発生した同種事案の情報集約・分析等により、関係都道府県警察による捜査に貢献している。
(3)捜査支援
サイバー特別捜査部では、捜査の過程で押収した不正プログラムや犯行に利用されたサーバ等を解析し、被疑者検挙につながる情報や被害回復に有用な情報等を捜査している。
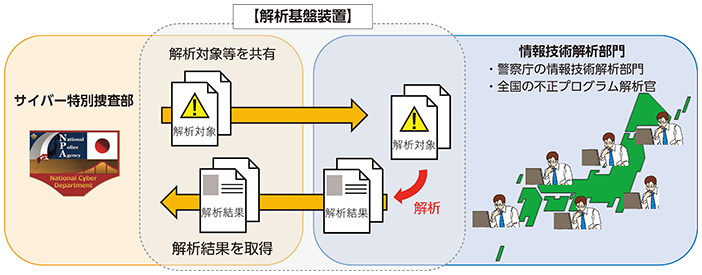
近年、不正プログラムを悪用したサイバー事案が多発する中、その手口の巧妙化・多様化により、不正プログラム等の解析には極めて高い技術力が求められている。このような状況に対応するため、警察庁は、全国の情報通信部に設置された情報技術解析課の中から、不正プログラムの解析に関し特に高い素養を有する職員を不正プログラム解析官として指定しており、サイバー特別捜査部は、必要に応じてこれらの不正プログラム解析官と連携して捜査を実施している。
また、警察庁では、技術支援体制の強化に向け、全国の情報技術解析部門の限られた人的・物的資源を効率的かつ最大限に活用するため、全国を結ぶネットワークを通じて、高度な解析を実施するためのソフトウェアの共有・利用や相互支援を可能とする解析基盤装置を運用しており、サイバー特別捜査部、警察庁の情報技術解析部門及び不正プログラム解析官の間で、技術的知見や解析結果を共有している。